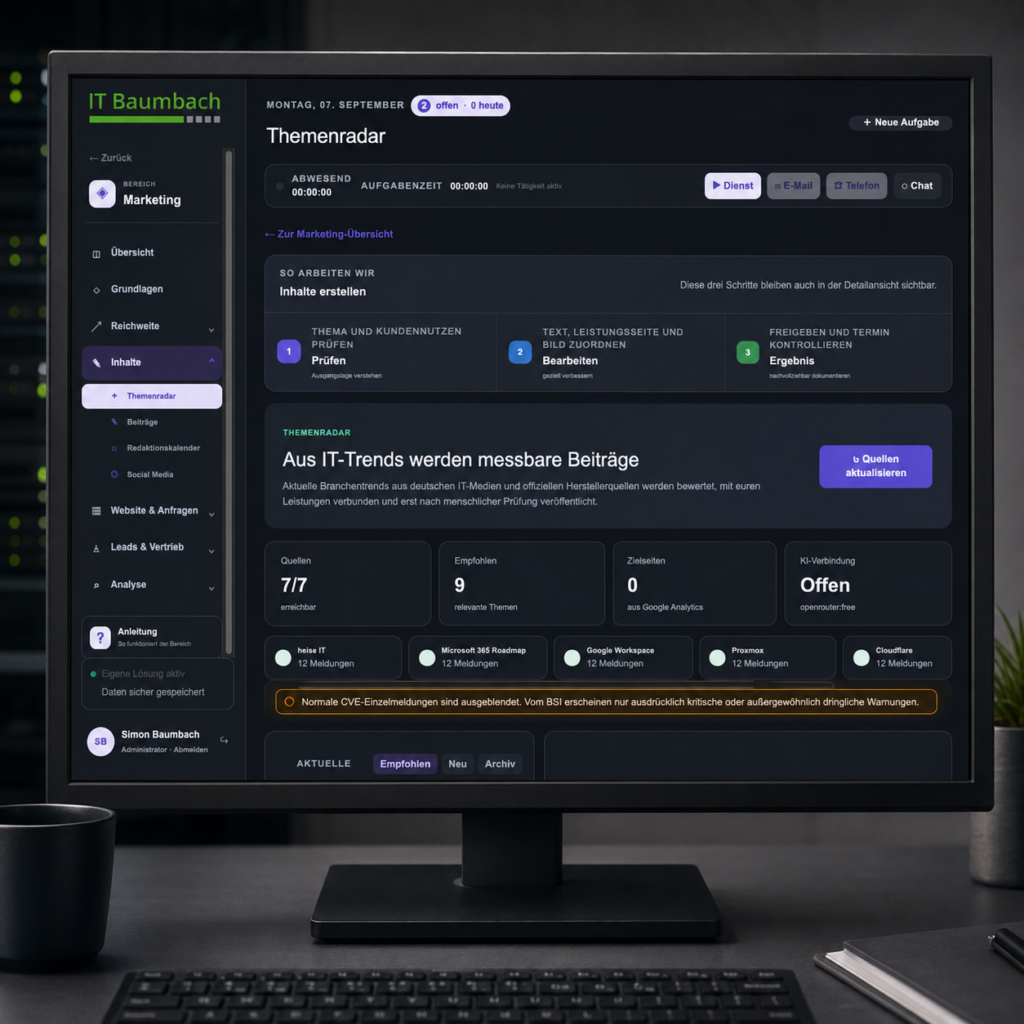
Ein Praxisbericht aus der Entwicklung unseres internen IT-Baumbach-Dashboards.
Beim ersten Entwurf des Themenradars wurden zu viele CVE-Meldungen vorgeschlagen. Fachlich korrekt – für unsere Social-Media-Zielgruppe aber kaum hilfreich.
Wir haben die Regel deshalb bewusst verschärft: Normale Einzel-CVEs bleiben aus dem redaktionellen Themenstrom heraus. Sicherheitsmeldungen erscheinen nur, wenn das BSI oder eine andere belastbare Quelle eine außergewöhnlich kritische und dringliche Lage beschreibt.
Damit trennen wir zwei Aufgaben. Im technischen Schwachstellenmanagement zählen detaillierte CVEs selbstverständlich weiterhin. Im Marketing geht es dagegen um verständliche, relevante Einordnung ohne künstlichen Alarmismus.
Diese Trennung ist ein gutes Beispiel für kontextbezogene Automatisierung: Dieselbe Information kann im Betrieb wichtig und im öffentlichen Beitrag unpassend sein.
Ausgangspunkt
Ein ungefilterter CVE-Strom erzeugt Alarmismus und wenig Nutzen für Entscheider.
Unser Ansatz
Einzel-CVEs bleiben im technischen Betrieb; redaktionell erscheinen nur außergewöhnlich kritische Warnungen belastbarer Stellen.
Nutzen für Unternehmen
Sicherheitskommunikation bleibt relevant, verständlich und frei von unnötiger Panik.
Was bedeutet das für Ihr Unternehmen?
IT-Baumbach unterstützt Sie bei der Einordnung, Planung und sicheren Umsetzung.
Passende IT-Leistung ansehen
Dieser Beitrag ist Teil unseres Dashboard-Tagebuchs. Wir zeigen nachvollziehbar, welche Anforderungen aus dem Arbeitsalltag entstanden sind, was funktioniert hat und wo wir nachbessern mussten.
